【β版】構成アイテムの脆弱性を検出したい
概要
本章では、構成アイテムを脆弱性管理へ連携し、脆弱性情報収集ツールCyIOCで脆弱性を検出する方法をご案内します。
備考
- 本機能はβ版です
- 構成管理機能および脆弱性管理機能のご利用には、Businessプランのご契約が必要です
- 構成管理機能および脆弱性管理機能は利用形態が「運用」に指定された組織に所属するユーザにのみご利用いただけます
構成アイテム一覧画面を表示する
- 画面左上の「構成」をクリックします。

- 脆弱性管理の連携設定で指定された構成管理フォームをクリックします。
脆弱性管理の連携状態を確認する
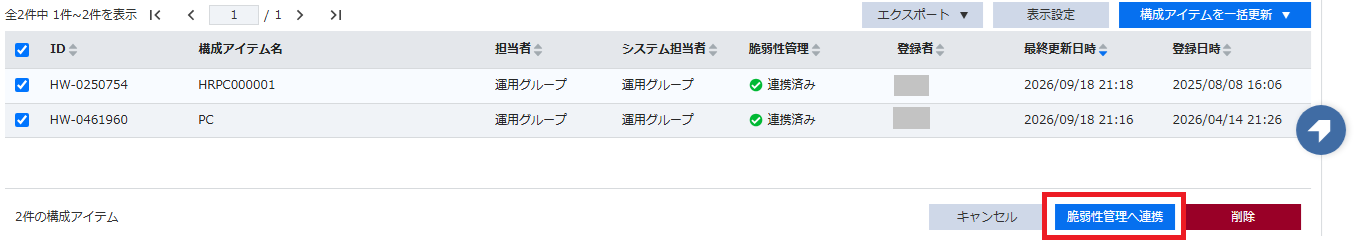
構成アイテム一覧には、「脆弱性管理」列が表示されます。
- 連携済み: 脆弱性管理へ連携されています。
- 未連携: 脆弱性管理へ連携されていません。
構成アイテムを連携する
- 脆弱性管理へ連携する構成アイテムの行のチェックボックスをONにします。
- アクションバーの「脆弱性管理へ連携」をクリックします。
- 「脆弱性管理へ連携」ダイアログで、アクションに「連携開始」を選択します。
- 構成アイテム情報とシステム情報を設定します。
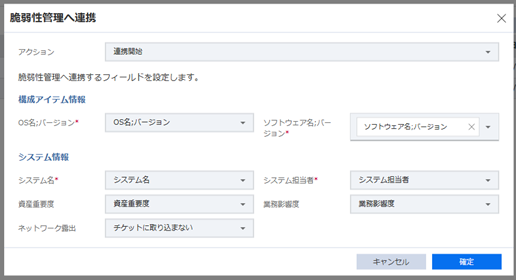
- 「確定」をクリックします。
構成アイテム情報の設定
| 項目 | 説明 | 指定 |
|---|---|---|
| OS名;バージョン | OS名とバージョン情報を指定します。 | 必須 |
| ソフトウェア名;バージョン | ソフトウェア名とバージョンを指定します。複数指定可能です。 | 必須 |
システム情報の設定
| 項目 | 説明 | 指定 |
|---|---|---|
| システム名 | 構成アイテムが所属するシステムを指定します。 | 必須 |
| システム担当者 | 「システム名」で指定したシステムの担当者を指定します。 | 必須 |
| 資産重要度 | 「システム名」で指定したシステムの資産重要度を指定します。 | 任意 |
| 業務影響度 | 「システム名」で指定したシステムの業務影響度を指定します。 | 任意 |
| ネットワーク露出 | 「システム名」で指定したシステムのネットワーク露出を指定します。 | 任意 |
連携を解除する
- 連携を解除する構成アイテムの行のチェックボックスをONにします。
- アクションバーの「脆弱性管理へ連携」をクリックします。
- 「連携解除」を選択します。
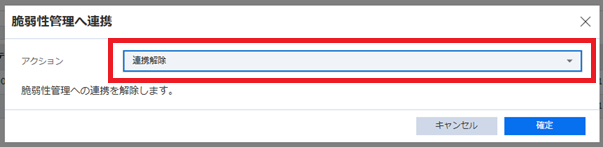
- 連携解除の内容を確認し、「確定」をクリックします。
備考
連携解除後は、CyIOCの脆弱性検出APIは実行されません。
構成アイテムの脆弱性検出
構成アイテムの脆弱性検出は、以下のタイミングで実行されます。
構成変更時の自動処理
連携済みの構成アイテムが登録または更新されると、WebSAM Cloudが構成情報をCyIOCへ送信して脆弱性を照合します。
- CyIOCから脆弱性が検出された場合は、検出結果を脆弱性チケットとして登録します。
- 既に登録されている脆弱性に新しい情報がある場合は、既存の脆弱性チケットを更新します。
日次処理
連携済みの構成アイテムを対象に、日次で構成情報をCyIOCへAPI送信して脆弱性を照合します。
- CyIOCから新しい脆弱性が検出された場合は、脆弱性チケットを登録します。
- 既存の脆弱性に追加情報がある場合は、既存の脆弱性チケットを更新します。
- 日次処理は自動で実行されるため、利用者が画面から実行する必要はありません。