【β版】脆弱性の詳細を確認したい
概要
本章では、脆弱性一覧から脆弱性の詳細を確認し、対応状況を更新する方法をご案内します。
備考
- 本機能はβ版です
- 脆弱性管理機能のご利用には、Businessプランのご契約が必要です
- 脆弱性管理機能は利用形態が「運用」に指定された組織に所属するユーザにのみご利用いただけます
脆弱性詳細画面を表示する
-
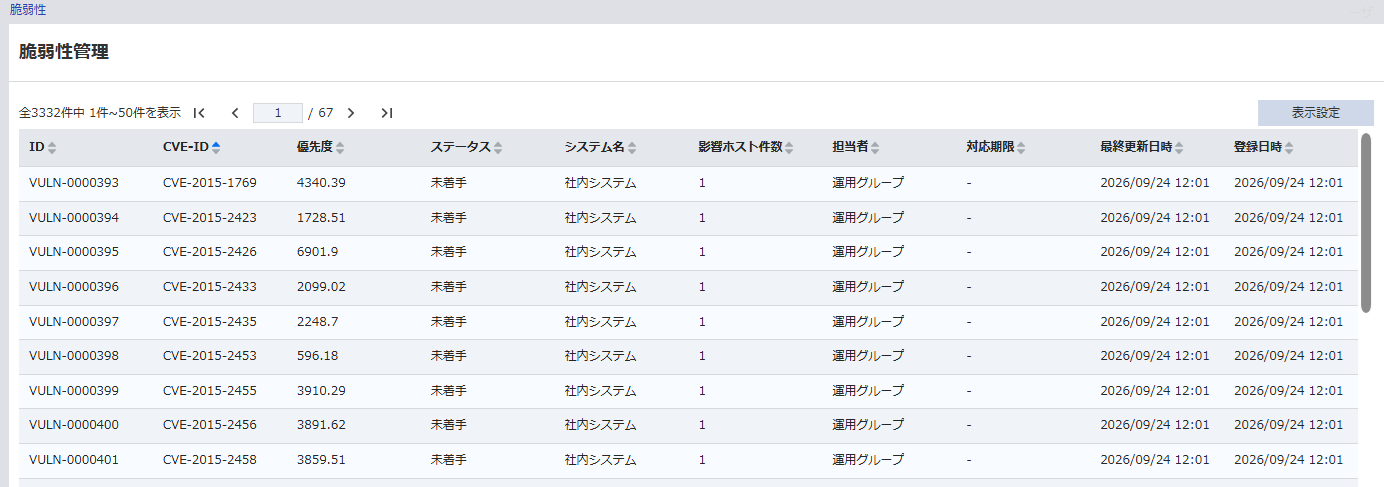
ナビゲーションの「脆弱性」をクリックし、脆弱性一覧を表示します。

-
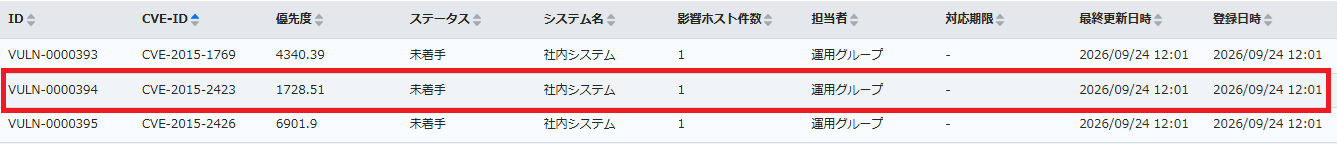
脆弱性一覧で、詳細を確認したい脆弱性行をクリックします。
脆弱性情報を確認する
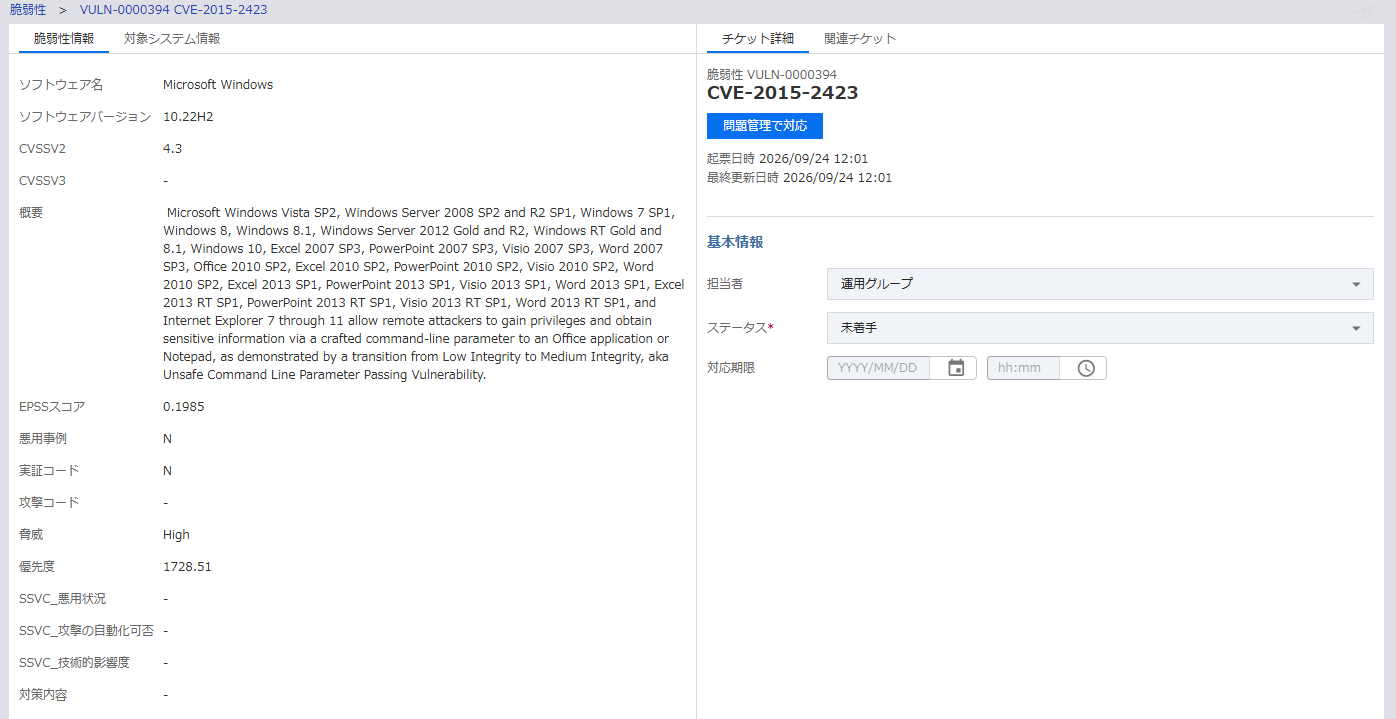
脆弱性詳細画面では、以下の情報を確認できます。
 |
|---|
脆弱性情報
CyIOCとの連携から取得した以下の項目を参照できます。表示された情報は編集できません。
| 項目 | 説明 |
|---|---|
| ソフトウェア名 | 脆弱性が検出されたソフトウェア名を表示します。 |
| ソフトウェアバージョン | 脆弱性が検出されたソフトウェアバージョンを表示します。 |
| CVSSV2 | 脆弱性のCVSSV2スコアを表示します。 |
| CVSSV3 | 脆弱性のCVSSV3スコアを表示します。 |
| 概要 | 脆弱性の概要を表示します。 |
| EPSSスコア | 脆弱性のEPSSスコアを表示します。 |
| 悪用事例 | 脆弱性悪用事例の有無を表示します。 |
| 実証コード | 脆弱性実証コードの有無を表示します。 |
| 攻撃コード | 脆弱性攻撃コードの有無を表示します。 |
| 脅威 | 脆弱性の脅威を表示します。 |
| 優先度 | 脆弱性の優先度を表示します。 |
| SSVC_悪用状況 | 脆弱性悪用状況の有無を表示します。 |
| SSVC_攻撃の自動化可否 | 脆弱性の攻撃自動化可否を表示します。 |
| SSVC_技術的影響度 | 脆弱性の技術的影響度を表示します。 |
| 対策内容 | 脆弱性の対策内容を表示します。 |
表示候補が複数存在するデータにはinfoアイコンが表示されます。
infoアイコンにカーソルを合わせると、「他候補が存在します {候補一覧}」の形式で、選択候補を確認できます。
対象システム情報
CyIOCとの連携情報から取得した以下の項目を参照できます。表示された情報は編集できません。
| 項目 | 説明 |
|---|---|
| システム名 | 脆弱性が検出されたシステム名を表示します。 |
| 資産重要度 | 対象システムの資産重要度を表示します。 |
| 業務影響度 | 対象システムの業務影響度を表示します。 |
| ネットワーク露出 | 対象システムのネットワーク露出を表示します。 |
チケット詳細
チケット詳細の基本情報では、以下の項目を確認・変更できます。
| 項目 | 説明 |
|---|---|
| 担当者 | 脆弱性対応の担当者を選択します。プロジェクト上の運用組織または運用ユーザから1つ選択できます。 |
| ステータス | 脆弱性対応の状態を選択します。初期値は「未着手」です。 |
| 対応期限 | 脆弱性対応の期限を日付で指定します。 |
ステータス
ステータスには以下の値があります。
- 未着手
- 対応中
- 完了
- 受容
- 延期
- 対処不要
脆弱性の検出ホストを確認する
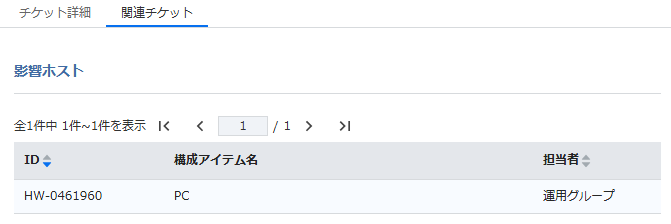
関連チケットの「影響ホスト」では、脆弱性が検出された構成アイテムを確認できます。
 |
|---|
| 項目 | 説明 |
|---|---|
| 構成アイテムID | 構成アイテムのIDを表示します。 |
| 構成アイテム名 | 構成アイテムの名前を表示します。 |
| 担当者 | 構成アイテムの担当者を表示します。 |
構成アイテムの行をクリックすると、構成アイテムの詳細画面が別タブで開きます。
脆弱性情報を更新する
- 担当者、ステータス、対応期限などを変更します。
- 「送信の確認」をクリックします。
- 確認ダイアログの内容を確認します。
- 送信を実行します。
更新を取りやめる場合は「編集の破棄」をクリックし、編集破棄ダイアログで操作を確認します。
脆弱性へ対処する
対処が必要な脆弱性は問題管理に移管します。対応方法は、脆弱性に対処したいを参照してください。
脆弱性対処をホストごとに分担する場合は、脆弱性対処を分担したいを参照してください。