【β版】脆弱性を一覧で確認したい
概要
本章では、CyIOCから収集または手動インポートされた脆弱性情報を一覧で確認する方法をご案内します。
備考
- 本機能はβ版です
- 脆弱性管理機能のご利用には、Businessプランのご契約が必要です
- 脆弱性管理機能は利用形態が「運用」に指定された組織に所属するユーザにのみご利用いただけます
脆弱性一覧画面を表示する
-
ナビゲーションの「脆弱性」をクリックし、脆弱性一覧画面を表示します。

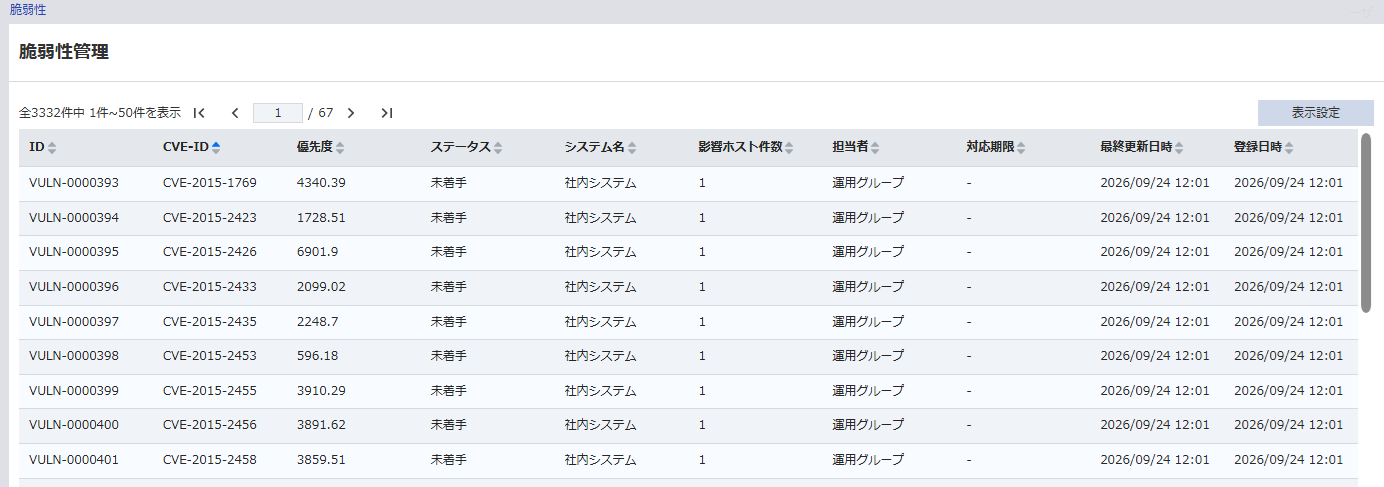
- 脆弱性一覧画面には、現在のプロジェクトに紐づく構成アイテムから収集された脆弱性情報が表示されます。
- 連携済みの構成アイテムに変更がある場合は、CyIOCでの照合結果に基づいて新しい脆弱性情報が登録されるか、既存の脆弱性情報が更新されます。
警告
- 検索、フィルタ、チケット削除は実施できません。
- チケット削除の代わりに、ステータスを「対処不要」に切り替えてください。
脆弱性情報を確認する
脆弱性一覧には、以下の項目が表示されます。
| 項目 | 説明 |
|---|---|
| CVE-ID | 脆弱性を識別するIDを表示します。 |
| 優先度 | 脆弱性対応の優先度を表示します。 |
| ステータス | 脆弱性対応の状態を表示します。 |
| システム名 | 脆弱性が検出されたシステム名を表示します。 |
| 影響ホスト件数 | 脆弱性の影響を受けるホストの件数を表示します。 |
| 担当者 | 脆弱性対応の担当者を表示します。 |
| 対応期限 | 脆弱性対応の期限を表示します。 |
| 最終更新日時 | 脆弱性情報が最後に更新された日時を表示します。 |
| 登録日時 | 脆弱性情報が登録された日時を表示します。 |
表示候補が複数存在する項目にはinfoアイコンが表示され、対象カラムを含む行の背景色が水色になります。
infoアイコンにカーソルを合わせると、「他候補が存在します {候補一覧}」の形式で候補を確認できます。
システムごとの脆弱性を確認する
同じ脆弱性であっても、システム名が異なる場合は別の行として表示されます。 システムごとの影響ホスト件数や担当者、対応期限を確認してください。
脆弱性の詳細を表示する
- 脆弱性一覧で確認したい行をクリックします。
- 脆弱性詳細画面で、選択した脆弱性の詳細を確認します。
備考
詳細は、脆弱性の詳細を確認したいを参照してください。